
Може ли една финансова институция да продължи да обслужва клиентите си ден след сериозен киберинцидент? И как да даде на изкуствения интелект достъп до данните, от които се нуждае, без да загуби контрол върху тях? Тези два въпроса очертаха дискусията на форума „The Next Standard | Доверието е в основата“, който събра близо 100 представители на финансовия сектор, регулаторни и технологични експерти на 11 ноември в Гранд хотел Милениум София.
В разговорите участваха представители на БНБ, PwC, ISACA Sofia Chapter, Data Verte, Fsas Technologies, NetApp и Commvault. Темите обхванаха оперативната устойчивост, отговорността за ИТ риска, дигиталния суверенитет и ролята на AI агентите в управлението на инфраструктурата.
„Устойчивостта не се доказва с отметка в списъка за съответствие, а когато системите са под реално напрежение. Затова доверието трябва да бъде заложено още в самата архитектура на технологиите и процесите“, заяви Вяра Чангърова, ръководител на Fsas Technologies за България, Северна Македония, Албания и Косово.
DORA и въпросът какво трябва да работи след инцидент
Първият панел, модериран от юриста Иво Емануилов, съосновател на I/O Consulting, разгледа как изискванията на DORA могат да се превърнат в практически механизми за управление на риска. Една от основните теми беше кой носи отговорността за решенията, когато ИТ проблем застраши работата на цялата организация.
Стефан Кръстанов, директор „ИТ одит и надзорно информационно обслужване“ в БНБ, подчерта, че управлението на ИТ риска изисква ангажимент на най-високо управленско ниво. Според него институцията трябва да може да докаже, че е способна да се справи с инцидент. Георги Коцев, председател на ISACA Sofia Chapter, посочи, че регулациите дават на екипите основание да превърнат мерки, възприемани дотогава като добри практики, в задължителни действия. „Регулациите трябва да са олимпийски минимум“, обобщи той.
Юрий Генов, съосновател на Data Verte, насочи разговора към координацията между различните звена. При инцидент техническите екипи, ръководството и звената, които обслужват клиентите, трябва да действат като една организация. „Концепцията за устойчивост е организацията да може на следващия ден след като се случи инцидент да функционира“, каза Генов.
Петко Петков, съдружник в PwC България и ръководител на направленията за управление на риска в Югоизточна Европа и киберсигурност в Централна и Източна Европа, открои три приоритета: подготовка за ограничаване на въздействието при пробив, управление на цифровите идентичности и контрол върху веригата на доставки. „Доверието на вашите клиенти няма как да делегирате на друг“, посочи той.
Адел Абусара, директор „Киберсигурност“ за Централна и Източна Европа в PwC Сърбия, предложи конкретна отправна точка за ръководствата: предварително да определят кои дейности трябва да продължат дори при сериозен инцидент. Оттам следват решенията за архитектурата, защитата на данните и инвестициите във възстановяване. Абусара постави акцент върху включването на киберсигурността в бизнес стратегията и върху изграждането на гъвкава инфраструктура, която повишава устойчивостта без неоправдани разходи.
AI агентите поставят нови въпроси пред инфраструктурата
Макс Шварцер от офиса на главния технологичен директор за Европа на Fsas Technologies разгледа дигиталния суверенитет през зависимостите от външни доставчици. Той посочи интерфейсите на трети страни, външните механизми за контрол и американския CLOUD Act като фактори, които европейските организации трябва да вземат предвид, когато решават къде и как да обработват корпоративните си данни.
Шварцер представи две платформи. OSAI е отворена платформа за суверенна AI инфраструктура, която свързва локалния хардуер със съвременни системи за изкуствен интелект. MAMORU е насочена към управление и автоматизация на ИТ инфраструктурата чрез AI агенти. В представения подход агентите изпълняват задачи по предварително определени правила, с няколко нива на контрол и с участие на човек там, където се изисква решение. Шварцер очерта и по-дългосрочна посока: съчетаването на квантови и високопроизводителни изчисления (HPC) в общи програмни модели.
Когато AI достига до данните
За финансовите организации внедряването на модел е само част от задачата. Данните, от които той се нуждае, често са чувствителни, подлежат на регулаторни изисквания и се намират в различни системи. Преместването или дублирането им добавя разходи и увеличава броя на копията, които организацията трябва да управлява и защитава.
Братимир Тимотийевич, мениджър „Партньорски канали“ за Източна Европа и Турция в NetApp, представи подход, при който AI достига до данните там, където те вече се намират. Сред решенията, с които NetApp развива този модел, са Zero-Copy AI, AIDE и NOVUS. „Доверието в изкуствения интелект започва с доверието в данните“, обобщи Тимотийевич.
Рахул Шарма, главен архитект и технически директор за клиентски решения в NetApp, разгледа същия въпрос през архитектурата на данните. Според него организациите трябва едновременно да осигурят киберустойчивост, да запазят контрол върху данните и да подготвят инфраструктурата за AI. Това важи и когато информацията е разпределена между собствени системи и няколко облачни среди.
Дигиталният суверенитет се вижда в решенията за достъп и възстановяване
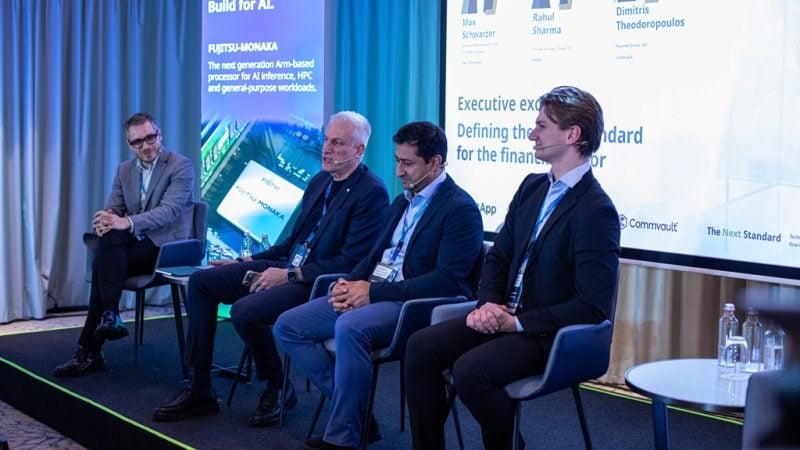
Във втория панел Иво Емануилов разговаря с Макс Шварцер, Рахул Шарма и Димитрис Теодоропулос за избора на технологична инфраструктура. Дискусията сведе дигиталния суверенитет до практически въпроси: кои данни могат да бъдат в облака, кой може да ги използва, кой има право да ги променя и как институцията ще ги възстанови след инцидент.
Шварцер подчерта, че организацията трябва сама да определя условията за достъп, дори когато използва външна инфраструктура. Шарма постави акцент върху собствеността и управлението на данните и върху възможностите на съвременните системи за съхранение да намалят сложността и разходите по тази работа.
Димитрис Теодоропулос, регионален директор за Югоизточна Европа в Commvault, представи ResOps — подход, който включва подготовката, реакцията и възстановяването в ежедневната работа на организацията. Той подчерта, че институциите трябва да познават критичните си системи и да могат да възстановят данните си от копия, защитени срещу промяна и презаписване. Така способността за възстановяване става част от управлението на риска още преди да възникне инцидент.
Как финансовите организации да се подготвят за повече от един сценарий
Футурологът доц. д-р Мариана Тодорова от Българската академия на науките разгледа как AI, автоматизацията и променящата се информационна среда могат да повлияят на бизнеса, пазара на труда и финансовата архитектура. Тя очерта различни сценарии — от корекция или спукване на технологичния балон до нов цикъл на растеж, движен от AI агенти, роботика и автоматизация.
Разговорът за бъдещето върна форума към въпросите от началото: кои услуги трябва да продължат при сътресение, кой взема решенията за достъп до данните и какво може да бъде поверено на автоматизацията. Отговорите определят дали една финансова организация може да въвежда нови технологии, като запази контрола върху критичните си процеси и доверието на клиентите.